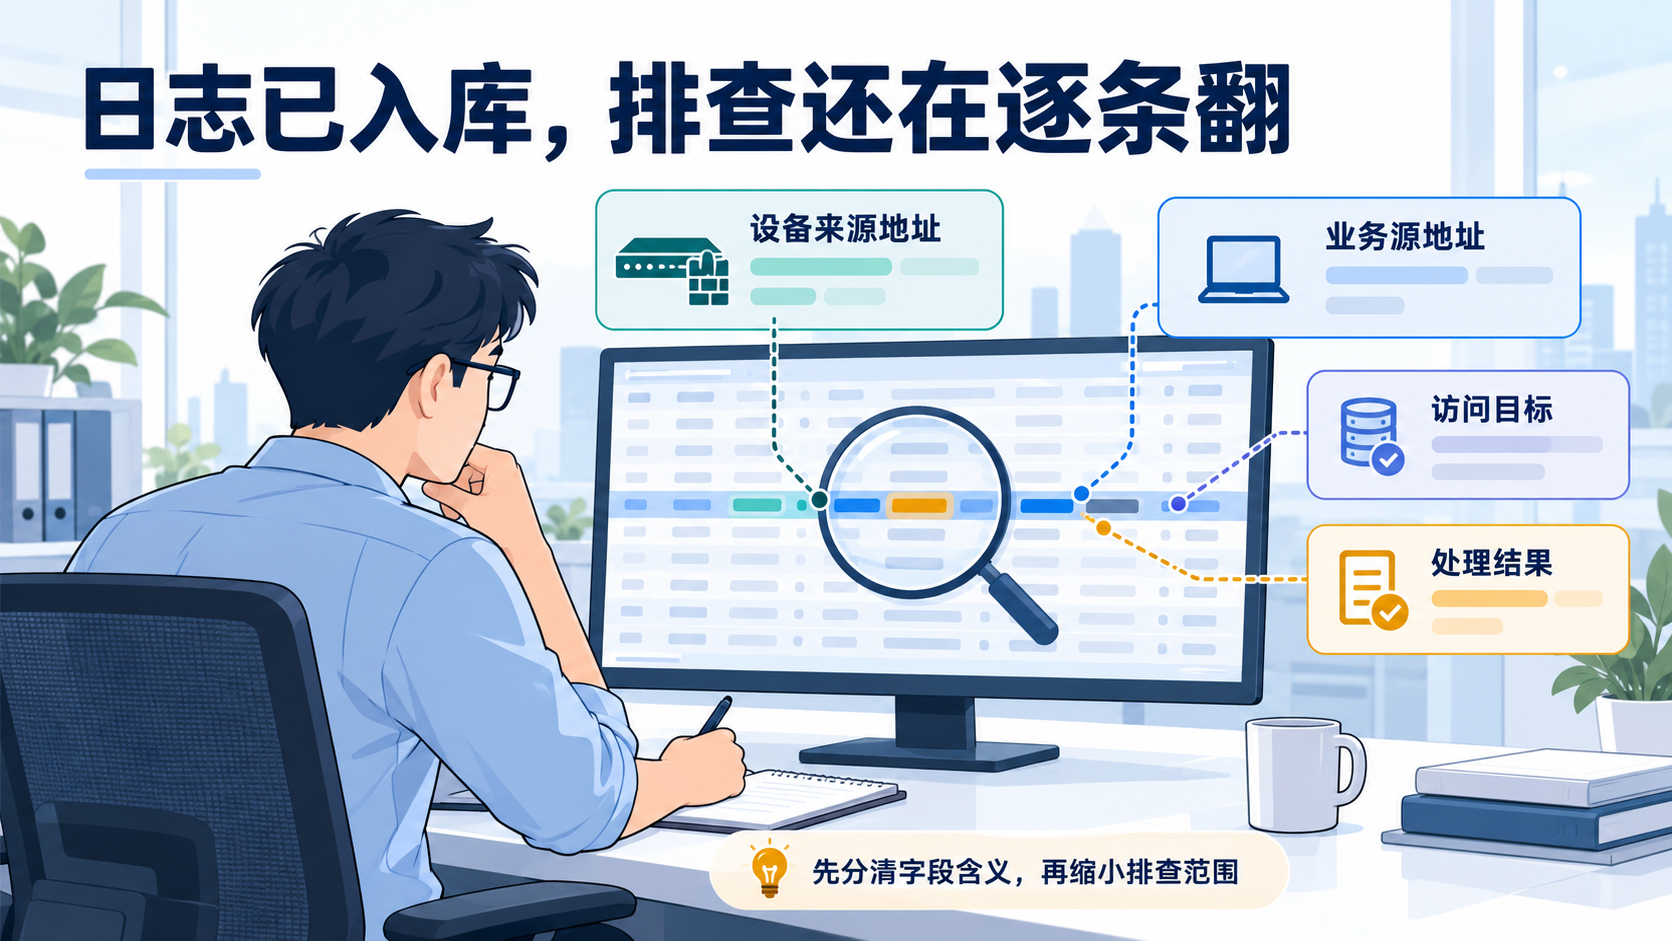
防火墙日志结构化,让异常访问查得快、告警配得准
· 阅读需 9 分钟
“这个来源访问新服务,到底有没有被防火墙拦住?”
业务发布后,网络运维陈工要核查的是这样一个问题:过去半小时,来源地址 198.51.100.23 访问服务 192.0.2.80 的 443 端口,是否出现了拒绝记录。
他已经把防火墙日志集中收进了检索平台。输入来源 IP,能够搜出结果;但要回答业务,还得逐条看这个地址出现在哪个位置、连接指向哪里、处理结果是什么。换一位同事接手,这些辨认工作往往要再做一遍。
防火墙日志结构化能改善的,正是这段重复劳动:把原始消息里的访问关系提取成字段,让查询直接表达业务问题,并让同一套条件继续用于告警。
下面沿着这次核查,看看这件事怎样落地。地址和日志均为简化示例。