K8s 配置风险检查,加快整改评审
一次集群配置检查结束后,运维工程师小周收到了一组需要核实的工作负载问题。他准备将清单交给应用负责人,却发现评审还缺几项信息:每条问题对应哪个命名空间,建议修改哪些字段,当前配置是否仍和检查时一致。
如果只有一句“配置存在风险”,研发需要重新查看服务配置,运维也要逐项解释发现依据。等几个人把上下文拼齐,一次检查才真正进入整改讨论。
通过风险汇总和修复前后对照,团队可以把对象、问题和拟修改内容放在一起核实,减少反复整理和人工比对。下面用一个简化的评审场景,说明这项能力如何帮助整改沟通。
风险清单还缺什么
小周首先要把每条问题对应到具体对象。集群里有多个命名空间,工作负载可能由不同团队维护;只写“配置需要调整”,无法判断应该交给谁。
一份能够用于评审的清单,至少应让参与者找到集群、命名空间和工作负载,再结合现场信息确认负责人。这样研发查看的是明确对象,运维也能对照原始配置解释问题。
风险等级有助于安排核查顺序。它提供的是优先查看的线索,是否整改仍要结合应用用途、运行负载和团队要求判断。等级较低的项目也应根据实际影响决定处理方式。
小周还要确认清单的覆盖范围。哪些工作负载进入了本次检查,哪些因为访问条件或其他原因没有形成结果,需要结合实际检查信息辨认。没有出现在报告里的对象,不能直接推断为已经通过检查。
如果报告指向的对象已经不再由原团队负责,也要先找到实际维护人。整改建议进入正确的责任范围后,才能继续核对业务影响和实施条件。
让修改建议可以核对
找到负责人以后,小周还需要回答:“具体要改哪里?”只有抽象建议,评审人很难判断是否会影响当前服务。
修复前后对照可以把当前配置与建议修改并排呈现,让研发、运维和执行人围绕同一组差异讨论。评审需要确认字段、建议理由和适用范围,而不只是确认报告已经生成。
例如,团队讨论资源请求和限制的调整时,可以结合应用负载与集群容量评估建议值。这个例子说明评审方法;实际检查项目和建议内容以现场结果为准。
对照也有时效性。报告生成后,如果工作负载发生过发布或配置调整,实施前需要重新核对实时配置;不能把旧对照直接当作当前现场。
评审时,小周可以请应用负责人逐项说明这些差异是否符合业务约束。若建议影响资源配置,还要结合预期负载与集群容量确认;若证据不足,先补充信息,再决定是否纳入本次变更。
确认过程中,团队应记录最终接受了哪些修改以及原因。没有采用的建议也可以留下判断依据,避免下次检查遇到同一问题时再次从头讨论。
把检查结果变成评审材料
小周可以使用 WeOpsX 的 OpsPilot Kubernetes 工具支持这项工作。工具提供集群资源查询、配置导出和工作负载配置分析,帮助团队把检查结果整理为可核对的材料。
使用前,需要准备集群访问配置和凭据,确保网络可以访问 API Server,并启用相应 Kubernetes 技能包。技能包未启用时只提供基础检查结果。
启用后,智能体可输出按风险等级汇总的结构化报告。存在问题时,用户选择需要查看的范围,再生成修复前后对照,便于评审人员关联风险、对象和建议改动。
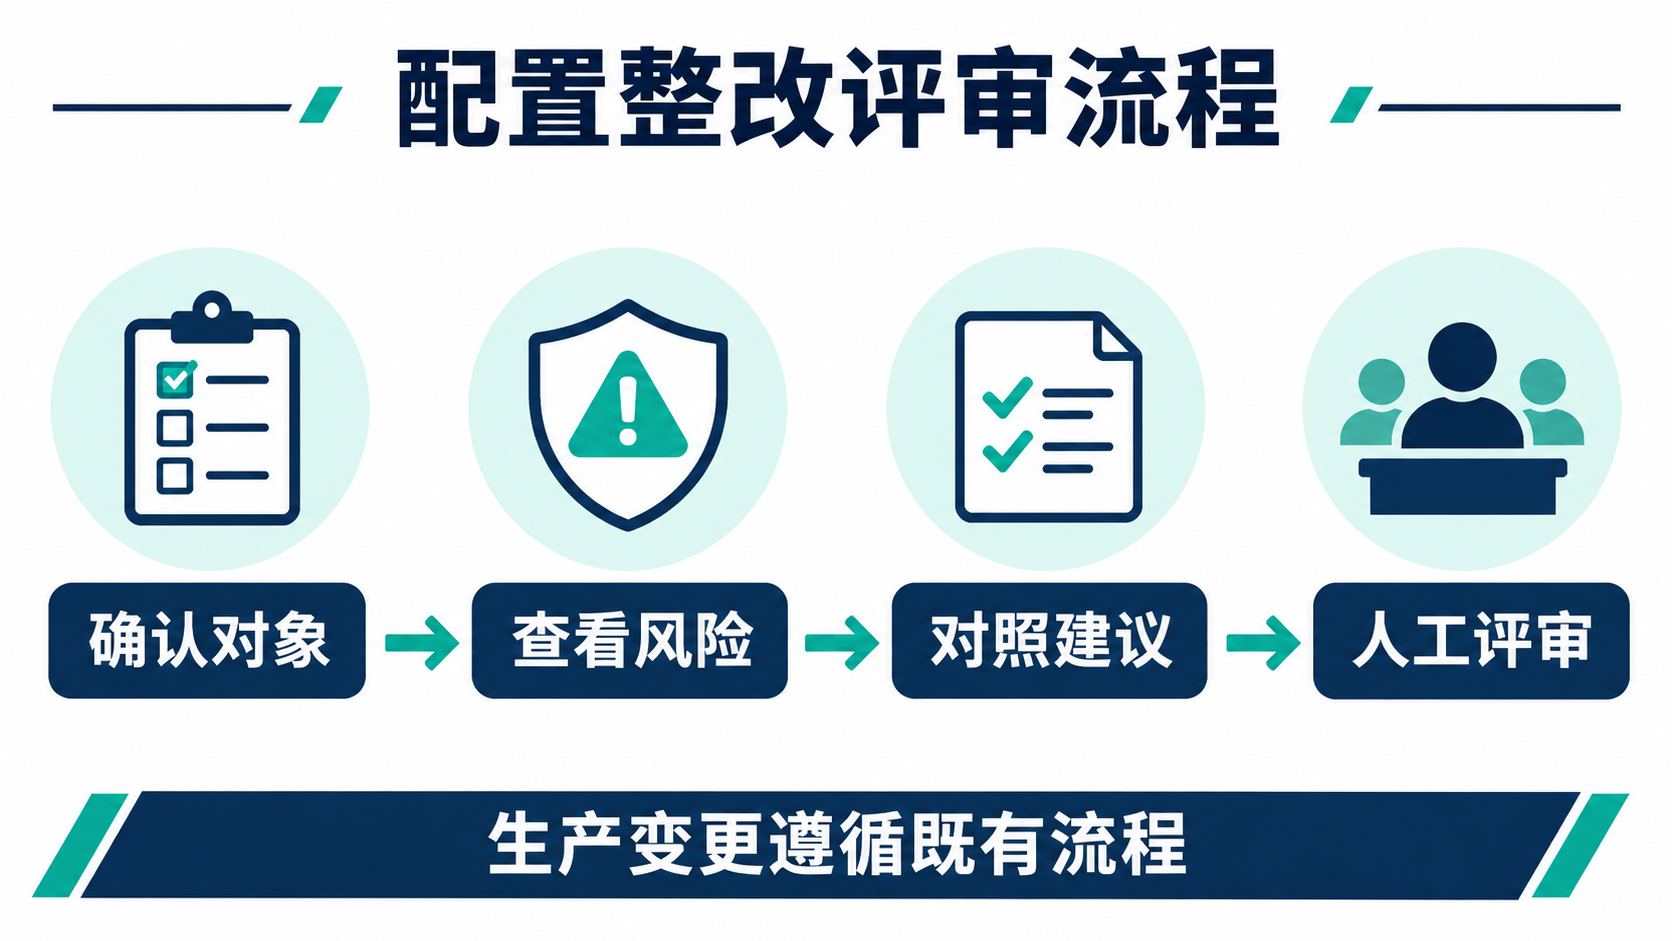
分析完成不会直接修改集群。 修复对照是供人确认的建议;应用到生产前,仍要核对命名空间、工作负载和实时配置,并通过既有审批或变更流程。
评审时逐项确认
小周组织评审时,可以用下面的清单检查材料是否足够:
| 检查项 | 需要确认的内容 |
|---|---|
| 对象 | 集群、命名空间、工作负载和负责人是否对应 |
| 风险 | 问题是否结合业务用途核实,处理优先级是否明确 |
| 差异 | 拟修改字段是否清楚,对照是否仍符合实时配置 |
| 实施 | 是否确定执行人、变更时间和验证方式 |
如果参与者仍说不清修改对象或依据,就需要补充材料。报告生成只是起点,团队最终还需要就建议是否适用、如何执行和如何验证达成一致。
当风险汇总、配置对照和人工确认接起来,小周交付的不再是一串待解释的问题,而是一份能支持整改决策的材料。团队因此可以把更多时间花在业务影响和实施验证上,减少重复收集上下文的工作。